Multilocativité grâce aux projets d’extension des services réseau et au nuage privé virtuel : un modèle de réseautique moderne
À mesure que les nuages privés évoluent pour prendre en charge de multiples unités d’affaires, partenaires et applications, la multilocativité devient une exigence architecturale fondamentale. Les approches traditionnelles basées sur les VLAN, les passerelles Tier-0/Tier-1 partagées et de vastes ensembles de règles de pare-feu peinent souvent à offrir l’isolation, l’évolutivité et l’efficacité opérationnelle requises pour les charges de travail modernes.
Avec l’extension des services réseau VMware (NSX), la multilocativité a franchi une étape majeure avec l’introduction des nuages privés virtuels (VPC) et des projets. Ensemble, ces capacités offrent un modèle de consommation type nuage au sein du centre de données, reflétant les concepts du nuage public comme les VPC AWS et Azure Virtual Networks.
Ce blogue explore comment les VPC NSX et les projets permettent une multilocativité sécurisée, évolutive et efficace, et pourquoi ils représentent l’avenir du réseautage en nuage privé.
Défis des conceptions traditionnelles de multilocativité NSX
Avant l’arrivée des VPC, la multilocativité basée sur NSX reposait généralement sur des passerelles Tier‑0 partagées, des passerelles Tier‑1 par locataire, des segments logiques par application, des ensembles de règles du pare-feu distribué (DFW) pour l’isolation et une RBAC appliquée au niveau global vCenter/NSX.
Bien que fonctionnel, le modèle précédent présentait plusieurs limites. Les domaines de routage partagés réduisent l’isolation des locataires et augmentent la portée des défaillances. La complexité opérationnelle était élevée, les équipes centrales étant responsables de la création préalable et de la gestion de toutes les constructions réseaux, ce qui entraînait un piètre libre-service et une forte dépendance aux administrateurs. À mesure que les environnements prenaient de l’ampleur, les règles du pare-feu distribué devenaient de plus en plus complexes, difficiles à gérer et à auditer. Bien que fonctionnel, ce modèle antérieur présentait plusieurs limites. Les VPC et projets NSX éliminent ces limites en redéfinissant la façon dont les locataires consomment les services réseau.
Qu’est-ce qu’un nuage privé virtuel (VPC) NSX ?
Un VPC NSX est un domaine réseau logiquement isolé qui offre aux locataires un espace d’adresses IP dédié, un domaine de routage, des segments, ainsi que des frontières de NAT et de pare-feu.
Conceptuellement, un VPC NSX est similaire à un VPC du nuage public, mais entièrement mis en œuvre dans NSX.
Les VPC NSX sont bâtis sur une passerelle fournisseur. Ils sont entièrement isolés des autres VPC par défaut, tout en prenant en charge à la fois les sous-réseaux privés et publics, permettant le NAT et le routage au niveau du locataire et s’intégrant nativement au pare-feu distribué NSX.
Chaque VPC agit comme un environnement réseau autonome et spécifique au locataire.
Passerelles fournisseurs : la couche fondatrice
Au centre de l’architecture VPC se trouve la passerelle fournisseur, qui constitue la couche de connectivité partagée.
Qu’est-ce qu’une passerelle fournisseur ?
Une passerelle fournisseur est une construction adossée à Tier-0 qui connecte plusieurs VPC aux réseaux externes, applique les politiques de connectivité nord–sud et agit comme support commun pour les locataires. Contrairement aux conceptions partagées Tier‑0 antérieures, les passerelles fournisseurs offrent aux équipes d’infrastructure un contrôle total sans exposer la complexité réseau de base aux locataires, leur permettant ainsi d’opérer de façon autonome dans leurs VPC.
Projets : couche de gouvernance et de consommation
Alors que les VPC assurent l’isolation réseau, les projets définissent les frontières organisationnelles et de gouvernance.
Qu’est-ce qu’un projet NSX ?
Un projet NSX est un conteneur logique regroupant un ou plusieurs VPC, politiques, quotas et permissions RBAC.
Les projets définissent qui peut créer quoi et la quantité qu’ils peuvent consommer. Cela permet :
- RBAC spécifique au locataire, autorisant ceux-ci à n’administrer que leurs propres ressources
- Application des quotas, contrôlant la consommation (VPC, segments, règles NAT, blocs d’IP)
- Administration déléguée, donnant aux locataires un libre-service contrôlé dans des limites établies
La gestion du cycle de vie complet, permettant la création, la modification et la suppression propres des environnements. Cette séparation fait en sorte que les opérateurs réseau se concentrent sur l’infrastructure, tandis que les locataires se concentrent sur les applications.
Sous-réseaux VPC et modèles de trafic
Au sein d’un VPC, les locataires peuvent créer des sous-réseaux correspondant à des segments logiques, incluant des sous-réseaux privés sans connectivité externe directe (généralement utilisés pour les services d’arrière-plan) et des sous-réseaux publics offrant un accès NATé ou routé vers les réseaux externes, adaptés aux charges de travail en frontal.
Le modèle de trafic distingue les flux est–ouest des flux nord–sud. Le trafic est–ouest est entièrement distribué au moyen du pare-feu distribué NSX, assurant performance élevée et faible latence sans points de congestion centralisés. Le trafic nord–sud est contrôlé à travers la passerelle fournisseur, où des règles NAT et de pare-feu propres au VPC sont appliquées. Cette approche assure la séparation claire et la gestion contrôlée du trafic des locataires.
Sécurité et isolation
La sécurité est une force centrale de la multilocativité basée sur les VPC NSX. Le pare-feu distribué (DFW) est appliqué à l’interface VM ou de la charge de travail, permettant des politiques propres à chaque locataire et une segmentation à confiance zéro à l’intérieur de chaque VPC. Les frontières d’isolation robustes font en sorte que les VPC ne peuvent pas voir ou router l’un vers l’autre sauf s’il y a autorisation explicite, tandis que les projets appliquent la séparation administrative. L’accès externe est contrôlé de façon centralisée par la passerelle fournisseur, ce qui aboutit à un modèle d’isolation à plusieurs couches qui réduit fortement les risques opérationnels et de sécurité.
Architecture multilocataire avec les projets et VPC NSX
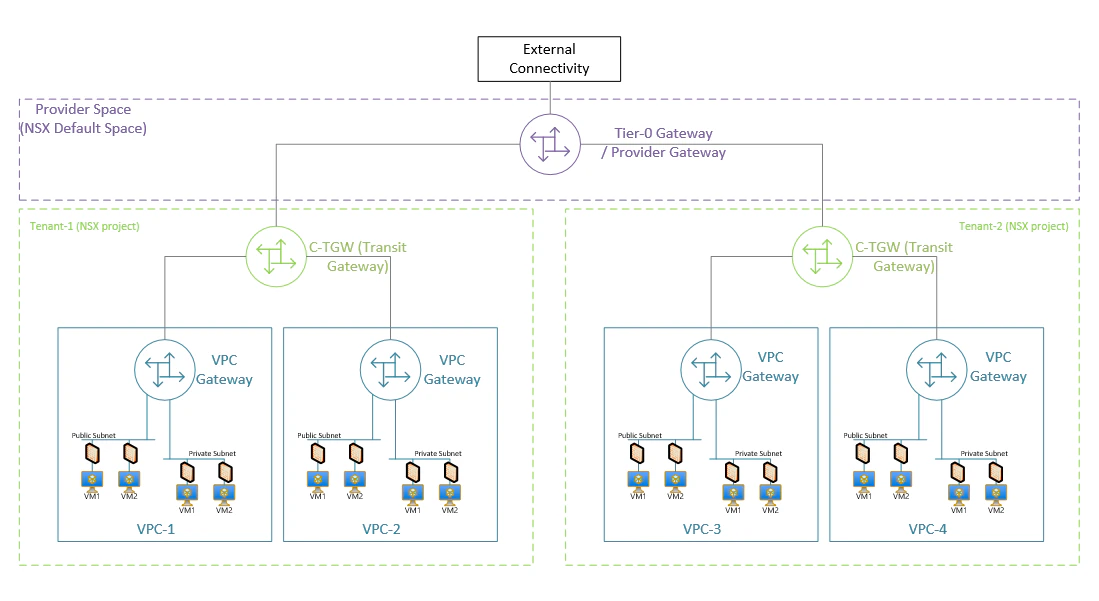
Ce schéma représente une architecture de réseautique en nuage privé multilocataire où plusieurs VPC locataires (locataire 1 et locataire 2) se connectent à des réseaux externes par l’intermédiaire d’une passerelle Tier‑0 gérée par le fournisseur. Chaque locataire dispose de sa propre passerelle de transit dédiée (C‑TGW) pour isoler le routage et renforcer la multilocativité.
Chaque locataire illustré ici possède plusieurs VPC (VPC-1 à VPC-4), chacun doté d’une passerelle VPC dédiée et de sous-réseaux privés ou publics.
Avantages opérationnels pour les équipes plateforme
D’un point de vue infrastructure, les VPC et projets NSX offrent de grands avantages opérationnels. Ils réduisent la charge de configuration, assurent une séparation claire des rôles et simplifient le dépannage, les vérifications et la conformité. L’intégration de nouveaux locataires à grande échelle est possible grâce à la possibilité pour les équipes plateforme de définir des plans réseaux standards, évitant ainsi d’avoir à concevoir des architectures sur mesure pour chaque locataire.
Cas d’utilisation client
Les VPC et projets NSX conviennent parfaitement aux nuages privés d’entreprise, aux fournisseurs de services et aux grandes organisations comptant plusieurs unités d’affaires. Ils sont également bien adaptés aux environnements de développement/test ou multi-environnements, ainsi qu’aux milieux réglementés nécessitant une isolation stricte et une gouvernance rigoureuse.
Conclusion
Les VPC et projets NSX représentent une avancée majeure pour le réseautage en nuage privé. En masquant la complexité sous-jacente, en fournissant une isolation solide et en facilitant le libre-service dans des paramètres définis, ces solutions intègrent les modèles opérationnels du nuage public dans le centre de données.
Pour les organisations en cours de modernisation de leur infrastructure ou bâtissant des plateformes internes, l’adoption de la multilocativité basée sur les VPC NSX est une étape essentielle. À mesure que les nuages privés continuent de converger vers les paradigmes des nuages publics, les VPC et projets NSX offrent un cadre sécuritaire, évolutif et prêt pour l’avenir en matière de multilocativité.