


Dans mon billet précédent, « Pourquoi les sauvegardes héritées sont insuffisantes face aux cybermenaces », j’ai partagé la stratégie de modernisation des technologies de sauvegarde pour la cyberrésilience. Une autre stratégie importante consiste à créer un environnement de reprise isolé pour exécuter les applications critiques pour l’entreprise pendant que les analyses forensiques sont toujours en cours sur le système de production.
Voici huit éléments qui peuvent aider à mettre en place un IRE :
Isolement et ségrégation :
Une stratégie de sécurité robuste pour un environnement isolé implique généralement plusieurs composantes clés :
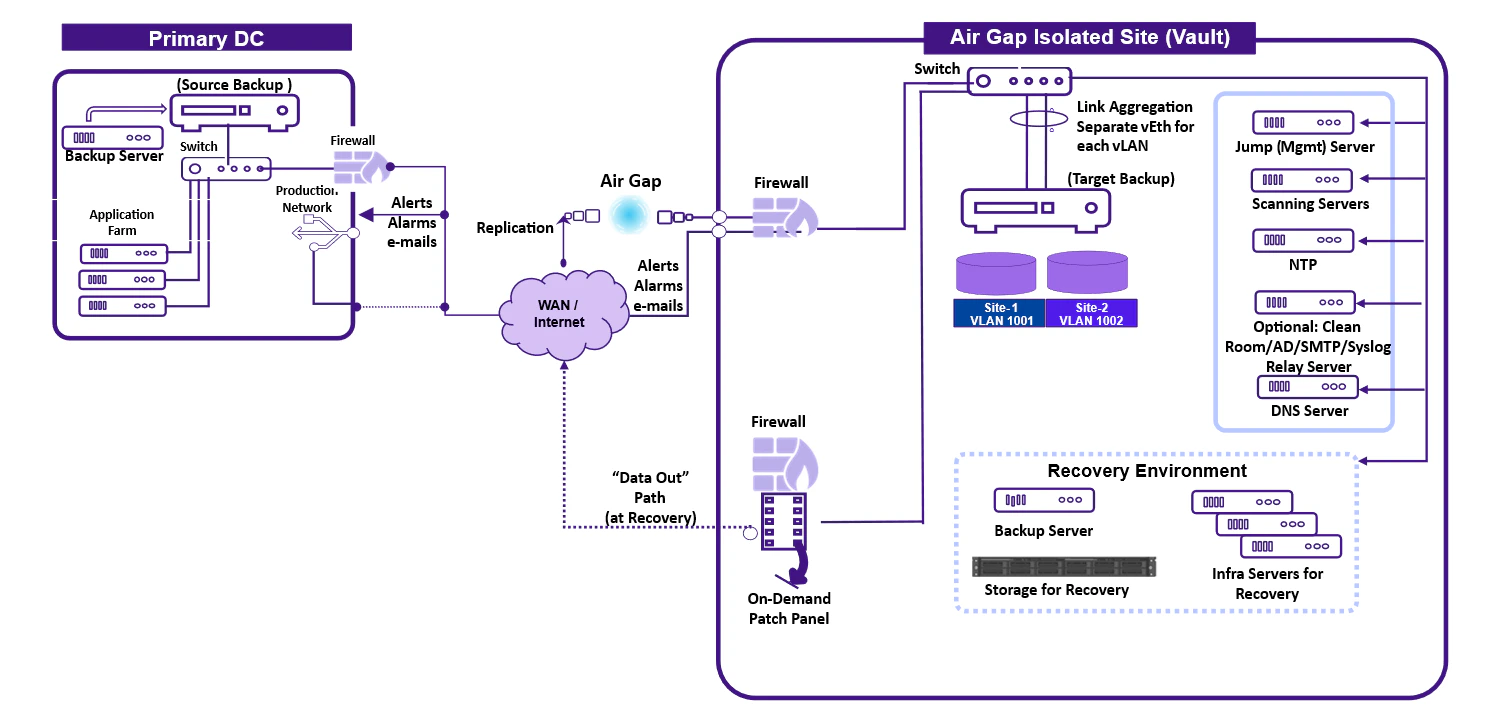
- Airgap physique ou réplication unidirectionnelle : Pour assurer l’isolement, il est recommandé de maintenir un airgap physique entre les environnements. Cela signifie qu’il n’y a pas de connexions réseau directes, ce qui réduit le risque de transfert de données non autorisé ou de cybermenaces. Alternativement, il est possible de synchroniser les données via une réplication unidirectionnelle grâce à des solutions OEM comme les diodes de données ou à l’aide de règles de pare-feu qui permettent l’information de circuler dans une seule direction — souvent de la production vers l’environnement isolé.
- Services d’infrastructure essentiels séparés : Les éléments essentiels de l’infrastructure pour héberger la mise en réseau, les pare-feux, les machines virtuelles, les systèmes de stockage, les outils de surveillance, les sauvegardes, Active Directory et les ressources Citrix sont fournis indépendamment pour l’environnement isolé. Cette séparation assure que les dépendances opérationnelles ne se chevauchent pas avec d’autres systèmes critiques et aide à contenir les menaces potentielles à l’intérieur de frontières définies.
- Aucune connexion routable de la production vers l’IRE : Sécurité Zero Trust doit être appliquée en assurant qu’il n’existe aucun chemin réseau routable entre les systèmes de production et l’IRE. Cela empêche les déplacements latéraux et l’accès direct, limitant l’exposition aux maliciels ou aux attaquants qui pourraient compromettre les actifs de production.
- Utilisé exclusivement pour les charges de travail IRE : Toutes les ressources de cet environnement sont dédiées uniquement aux tâches de l’IRE. Ces charges de travail sont délibérément séparées des fonctions métiers régulières, maintenant la focalisation sur les activités de reprise et de résilience sans interférence provenant de processus non reliés.
- Identité et accès
- Scénario bris de glace CyberArk/PAM : Lors d’un événement cyber, il est possible de perdre les processus réguliers de connexion et d’accès par mot de passe. Il est conseillé aux clients d’avoir une procédure de bris de glace mise en place dans les solutions de gestion des accès à privilèges (PAM) comme CyberArk. Le processus doit être strictement surveillé et consigné.
- MFA, Entra ID : Les procédures de récupération d’AD (au niveau domaine ou forêt) doivent être maintenues et testées régulièrement. Il existe des solutions permettant d’automatiser et de raccourcir la récupération d’une forêt de plusieurs jours à quelques heures.
- Accès juste-à-temps avec TOTP : Une stratégie d’accès juste-à-temps (JIT) et MFA devrait également être considérée lors de la conception de l’IRE.
- Flux d’administration sécurisés : Une tâche complexe consiste à définir les flux de sécurité afin que le trafic réseau soit isolé pour prévenir l’impact généralisé d’un événement cyber. Quelques-unes des pratiques recommandées comprennent le déploiement VLAN jaune–vert, aucune connexion RDP/SSH directe, accès iLO restreint et accès Citrix VDI restreint.
Stockage immuable : L’immutabilité est l’élément le plus important dans la mise en place d’un IRE, avec de nombreux scénarios possibles, dont les suivants :
- L’immutabilité est obtenue dans le stockage de coffre et les données du coffre à restaurer dans l’IRE (recommandé). Dans l’architecture ci-dessous, le coffre et l’IRE sont séparés.
- Détection d’anomalies et de menaces
Mettre en œuvre la détection de maliciels, la détection des menaces et des anomalies
Cela résout deux problèmes importants pour les organisations :
Récupération plus rapide
La sauvegarde est analysée et marquée comme « bonne sauvegarde », ce qui aide l’organisation à choisir la bonne capture instantanée pour effectuer la restauration. Sinon, devoir restaurer à partir de plusieurs points dans le temps et analyser la présence de maliciels pourrait rallonger la durée de restauration.
Prévention des réinfections
Comme je ne restaure qu’à partir de la « bonne sauvegarde », cela réduit les risques de réinfection en restaurant une copie infectée.
Chasse aux menaces basée sur les règles YARA
Cela permet de rechercher de manière proactive les indicateurs de compromission (IOC) à travers les systèmes et sauvegardes, plutôt que d’attendre des alertes provenant des outils traditionnels. Cela peut aider à :
- Détection précoce des menaces avancées
- Analyse forensique et intervention lors d’incidents
- Personnalisable et évolutif : Les organisations peuvent créer des règles adaptées à des menaces ou à des besoins de conformité spécifiques, et peuvent aussi s’intégrer avec SIEM, EDR et des chaînes d’automatisation pour une surveillance continue.
Dimensionnement approprié
Le dimensionnement adéquat de l’IRE est un aspect important dans la conception de l’IRE ; sinon, les coûts pourraient ne pas se justifier face à un arrêt plus long de l’application. Quelques principes directeurs pour le dimensionnement :
- Identifier les exigences de performance et de MVB
- Déterminer la durée d’exécution de l’IRE
- Analyser « cloud vs sur site », « partagé vs dédié »
- Accepter que tout n’ait pas nécessairement besoin d’être exécuté dans l’IRE
- Modèles de reprise et exercices réguliers
Utiliser des outils IaC et autres outils d’automatisation pour une reprise automatisée et orchestrée.
Tout fonctionne bien manuellement lorsqu’il n’y a qu’un ou deux serveurs à restaurer. En cas d’incident cyber, un scénario de reprise pourrait impliquer la restauration et la mise en ligne de 200 à 400 serveurs. Des tâches comme les vérifications préalables, le séquencement du démarrage des serveurs, le démarrage des applications et les contrôles post-démarrage peuvent être entièrement automatisés.
Exercices réguliers de simulations sur table et de restauration à grande échelle
Tous les processus, runbooks et procédures doivent être stockés de façon sécuritaire et inclus dans le coffre pour récupération ultérieure.
- Retour en production (failback)
Définir les scénarios de retour en production de l’IRE vers la production
C’est l’étape la plus complexe du processus de reprise après un incident cyber. Une fois qu’il a été validé que toute l’infrastructure de production est sécurisée, la connexion de l’IRE vers la production doit être établie pour le processus de retour. Cela peut être une migration de serveur à serveur ou de stockage à stockage.
Conclusion – Au final, mettre en place un environnement de reprise isolé, c’est se préparer au jour où les systèmes de production ne peuvent tout simplement plus être considérés comme fiables. Ce n’est plus seulement une question de sauvegarde — il s’agit d’avoir un endroit propre et contrôlé où les services critiques peuvent continuer à fonctionner pendant que l’effort de reprise principal est toujours en cours. Le véritable défi est de trouver le bon équilibre : isolement fort, accès de confiance, points de reprise fiables et capacité suffisante pour répondre aux véritables besoins de l’entreprise. Et comme tout ce qui touche à la cyberrésilience, ça ne fonctionne que si c’est testé, pratiqué et réaliste. Bien fait, un IRE peut transformer une très mauvaise journée en une situation nettement plus gérable.


