


Vue d'ensemble
Les programmes Zero Trust stagnent souvent au même point : les politiques d’identité sont parfois modernes, mais l’accès au réseau continue de s’appuyer sur des VPN traditionnels, des contrôles fragmentés et une confiance réseau largement accordée. L’étape suivante consiste à réunir les décisions d’identité et d’accès réseau—évaluer qui se connecte, à partir de quel appareil, à quelle ressource et sous quelles conditions de risque avant d’accorder l’accès.
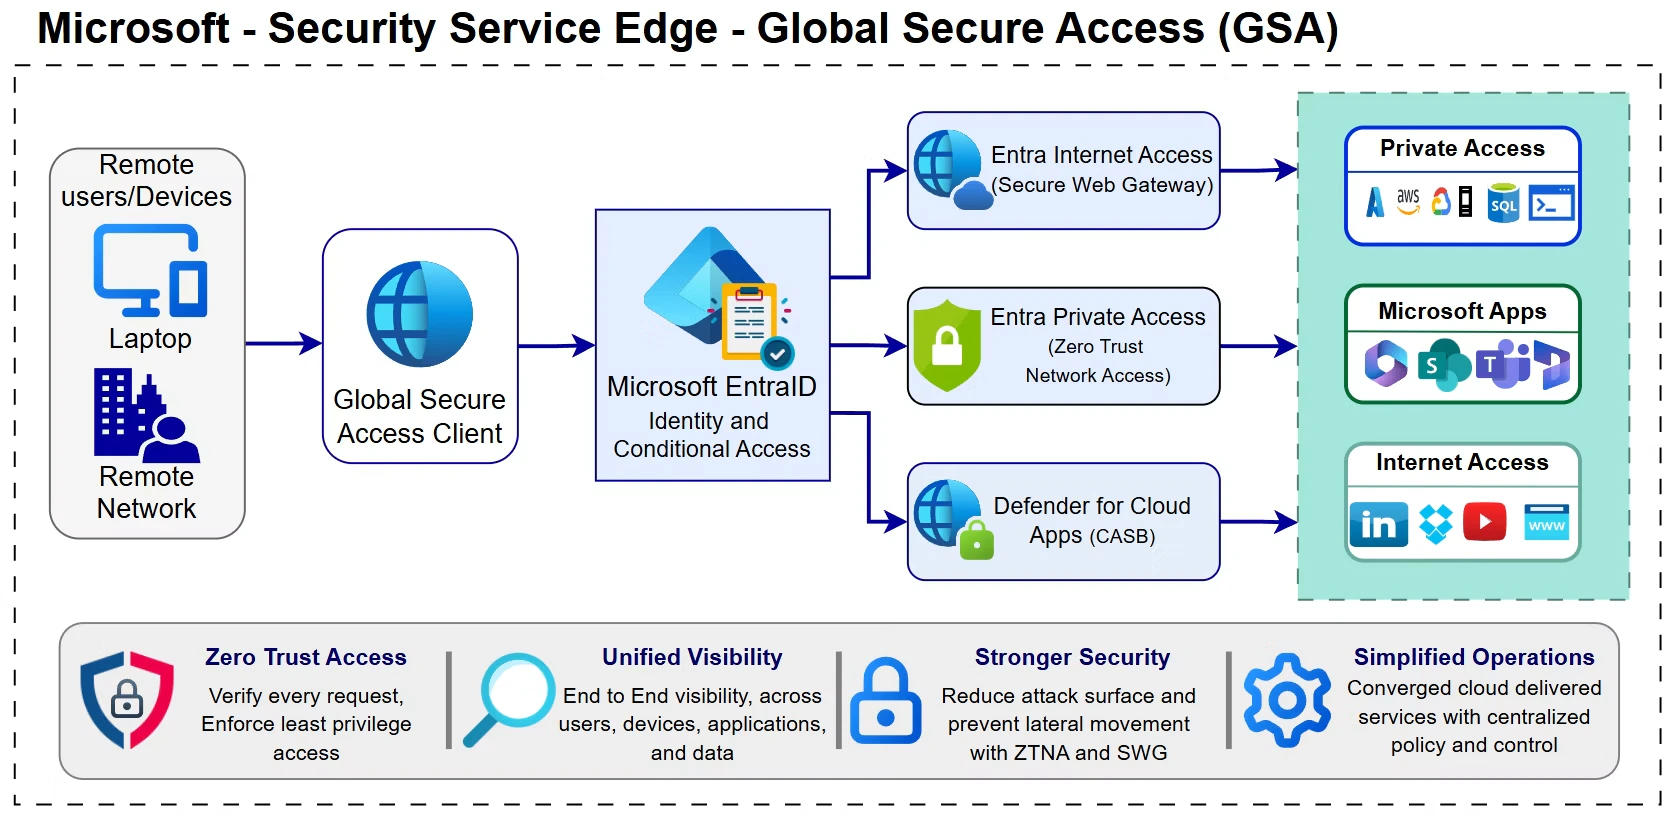
Microsoft Global Secure Access (GSA) est une solution unifiée de Security Service Edge (SSE) bâtie sur Microsoft Entra, qui sécurise l’accès à tous les types de trafic via trois profils d’aiguillage dédiés comme Microsoft 365, Internet et Private Access tout en permettant un contrôle granulaire piloté par des politiques. Microsoft Entra Internet Access offre des fonctionnalités de Secure Web Gateway (SWG) pour protéger les trafics Internet, SaaS et Microsoft 365, alors que Microsoft Entra Private Access applique le Zero Trust Network Access (ZTNA) aux applications privées. GSA vérifie chaque demande d’accès en fonction de l’identité de l’utilisateur, l’état de l’appareil, la localisation et les signaux de risque avant d’accorder un accès privilégié minimal; la connectivité n’est accordée qu’aux applications autorisées, GSA applique un accès sécurisé et minimal basé sur l’identité, la posture de l’appareil et le risque contextuel.
L’offre SSE-GSA de HCLTech aide les organisations à passer d’une sécurité réseau traditionnelle à un modèle identitaire de Zero Trust, déplaçant la protection du périmètre réseau vers un cadre de sécurité centré sur l’identité. Elle permet aux clients de moderniser l’accès à distance, renforcer la sécurité, simplifier les opérations et offrir une expérience utilisateur cohérente sur les environnements cloud et privés.
Défis actuels
Les entreprises adoptant un modèle opérationnel sans frontières rencontrent une série de difficultés récurrentes que les architectures de sécurité traditionnelles n’avaient pas prévues.
- Confiance réseau plate et mouvement latéral : Les VPN traditionnels accordent souvent un accès réseau Layer-3 étendu après authentification, créant des privilèges excessifs et augmentant le risque de mouvement latéral si des identifiants sont compromis. Les passerelles VPN exposées publiquement peuvent également élargir la surface d’attaque de l’organisation.
- Hypothèses de confiance du périmètre devenues obsolètes : Le modèle « château et douves » fait implicitement confiance à tout ce qui se trouve à l’intérieur, une supposition qui est invalidée dès lors que les données et identités dépassent les frontières du réseau.
- Prolifération et coût des appliances : Les appareils de sécurité périmétrique et outils ponctuels (passerelles VPN, proxys) sont coûteux à licencier, à faire évoluer et à entretenir, et peinent à fournir une politique uniforme entre utilisateurs, appareils, applications et données.
- Politiques et visibilité fragmentées : La gestion séparée des réseaux et des identités entraîne des contrôles incohérents et des failles concernant les SaaS, applications privées, services génératifs AI et destinations Internet, ce qui compromet la gouvernance unifiée et la production de rapports de conformité.
- Expérience utilisateur dégradée : Les sessions VPN manuelles et les détours de trafic par des centres de données centraux ajoutent de la latence et nuisent à la productivité d’une main-d’œuvre distribuée.
- Complexité de la migration : L’abandon d’un VPN établi exige une planification minutieuse, incluant la cartographie des dépendances applicatives, la documentation des ports et adresses, la résolution privée de noms, la conception d’accès conditionnel et les procédures de retour en arrière, ce qui freine de nombreux programmes de transformation.
Solution HCLTech :
HCLTech propose une trajectoire structurée et axée sur les résultats pour l’adoption de GSA, réduisant les risques liés à la transition d’une sécurité périmétrique vers un Zero Trust d’abord centré sur l’identité. Notre approche exploite l’ensemble de la pile Microsoft SSE tout en l’enrichissant d’accélérateurs éprouvés et de services gérés.
Diagramme d’architecture
Évaluation et conception
Nous faisons l’inventaire de chaque chemin d’accès—applications sur site, SaaS, trafic Internet sortant et charges de travail AI—pour identifier les lacunes dans les politiques, puis produisons une architecture de référence SSE cible (profils d’aiguillage de trafic, topologie réseau distante, segmentation des applications privées et modèle d’accès conditionnel) cartographiée selon la sensibilité des données, les profils d’utilisateurs et la confiance accordée aux appareils. Le livrable fait également office de feuille de route exécutive avec des étapes progressives et des objectifs mesurables de réduction des risques.
Moderniser l’accès à distance avec Entra Private Access
Nous remplaçons l’accès réseau VPN par une publication d’applications ZTNA centrée sur l’identité via des connecteurs Private Access; ainsi, les utilisateurs atteignent seulement les applications spécifiques auxquelles ils ont droit, sans ports entrants ni sous-réseaux exposés. Quick Access et les applications d’entreprise par application, combinées à un DNS privé, permettent une transition progressive du VPN vers le ZTNA que la direction peut suivre avec des indicateurs de mise hors service.
Sécuriser le trafic web et SaaS avec Entra Internet Access
Nous déployons la Secure Web Gateway fondée sur l’identité pour filtrer le contenu web, appliquer des restrictions locataires (prévenir la fuite de données vers des comptes personnels), faire l’inspection TLS (aperçu) et bloquer le trafic malveillant—le tout intégré à Microsoft Defender for Cloud Apps et à la gouvernance Shadow IT sur l’ensemble du SaaS.
Unifier les politiques grâce à l’accès conditionnel
Nous fusionnons les politiques d’accès identité et réseau via Microsoft Entra Conditional Access, permettant ainsi des décisions d’accès plus cohérentes prenant en compte l’identité, la conformité de l’appareil, les risques de session et le contexte réseau, pour appliquer un accès privilégié minimal de façon uniforme sur les applis privées, SaaS et l’internet ouvert, tout en éliminant les dérives entre piles technologiques.
Déployer en toute sécurité et opérer à grande échelle
Selon les meilleures pratiques Microsoft, HCLTech commence par un accès rapide étendu pour la découverte et les déploiements pilotes, puis passe à un accès granulaire par application ; nous testons les politiques en mode rapport uniquement, excluons les comptes d’urgence, gérons la licence d’accès (Entra ID P1/P2 ou Entra Suite) ainsi que la coexistence/migration depuis Zscaler, Palo Alto, Netskope et Cisco lors de la transition. Nos services gérés assurent ensuite la surveillance, l’ajustement et l’optimisation, les journaux de trafic GSA étant transmis à Microsoft Sentinel pour la visibilité continue et la corrélation SOC.
Bénéfices
Adopter Global Secure Access via HCLTech permet aux organisations de transformer les capacités de Global Secure Access en résultats mesurables en matière de sécurité et d’opérations :
- Renforcement de la posture de sécurité : Une vérification explicite de chaque demande selon les principes Zero Trust réduit la probabilité de brèche et la portée d’impact, améliorant directement le profil de risque de l’entreprise.
- Surface d’attaque et mouvement latéral minimisés : L’accès par application rend les ressources internes invisibles sauf autorisation explicite, empêchant ainsi les identifiants compromis de pivoter sur le réseau.
- Élimination du VPN et économies : Remplacer le VPN traditionnel et les proxys périmétriques supprime les cycles de renouvellement matériel et transfère l’application des politiques à des solutions logicielles pilotées par l’identité.
- Expérience ininterrompue à faible latence : Le trafic circule via le réseau mondial de Microsoft, couvrant plus de 70 régions et 190+ points de présence, offrant ainsi un accès rapide et permanent de partout, améliorant la productivité et l’adoption par les employés.
- Gouvernance unifiée et audit simplifié : Un seul modèle d’accès conditionnel régit les applis privées, ce qui permet d’appliquer des politiques uniformes sur les applications privées, le SaaS et le trafic Internet—facilitant la conformité et comblant les lacunes de contrôle.
- Fondation Zero Trust évolutive : Plateforme centrée sur l’identité, intégrée nativement à Entra ID, GSA prépare l’entreprise à faire face aux nouveaux besoins y compris la sécurisation des applications et agents AI, protégeant l’investissement sur la durée.
Conclusions :
Le périmètre n’est plus un lieu : c’est l’identité. Avec Microsoft Global Secure Access et l’expertise éprouvée de HCLTech, les organisations peuvent accélérer leur parcours Zero Trust, elles peuvent retirer des VPN à risque, unifier leur politique d’accès et bâtir une fondation Zero Trust résiliente pour le milieu de travail sans frontières.
« Contactez le Centre d’excellence sécurité cloud HCLTech pour une évaluation de votre préparation MS-SSE-GSA »
