


Introduction aux principes Zero Trust
Par le passé, les organisations croyaient que tout ce qui se trouvait à l’intérieur de leur réseau interne était sécuritaire. Cependant, cette idée n’est plus valide. Aujourd’hui, les applications sont réparties entre des centres de données, nuages privés, nuages publics et emplacements périphériques. Il n’y a plus de distinction claire entre l’« intérieur » et l’« extérieur ».
En conséquence, une nouvelle approche Zero Trust est devenue populaire. Il ne s’agit pas seulement d’un outil, mais d’une nouvelle façon d’aborder la sécurité, basée sur le principe « ne jamais faire confiance, toujours vérifier ». Chaque utilisateur, appareil ou application est considéré comme non fiable tant qu’il n’est pas vérifié. L’accès dépend de l’identité, de la situation et des règles de sécurité.
Dans les environnements hybrides, les applications communiquent constamment à travers différentes plateformes. La majorité du trafic se produit désormais à l’intérieur du réseau (trafic est-ouest), et la sécurité traditionnelle à la périphérie du réseau est insuffisante. Zero Trust règle ce problème en appliquant des contrôles de sécurité à proximité des applications, assurant que chaque communication soit vérifiée, approuvée et surveillée en continu.
Pourquoi la segmentation est essentielle
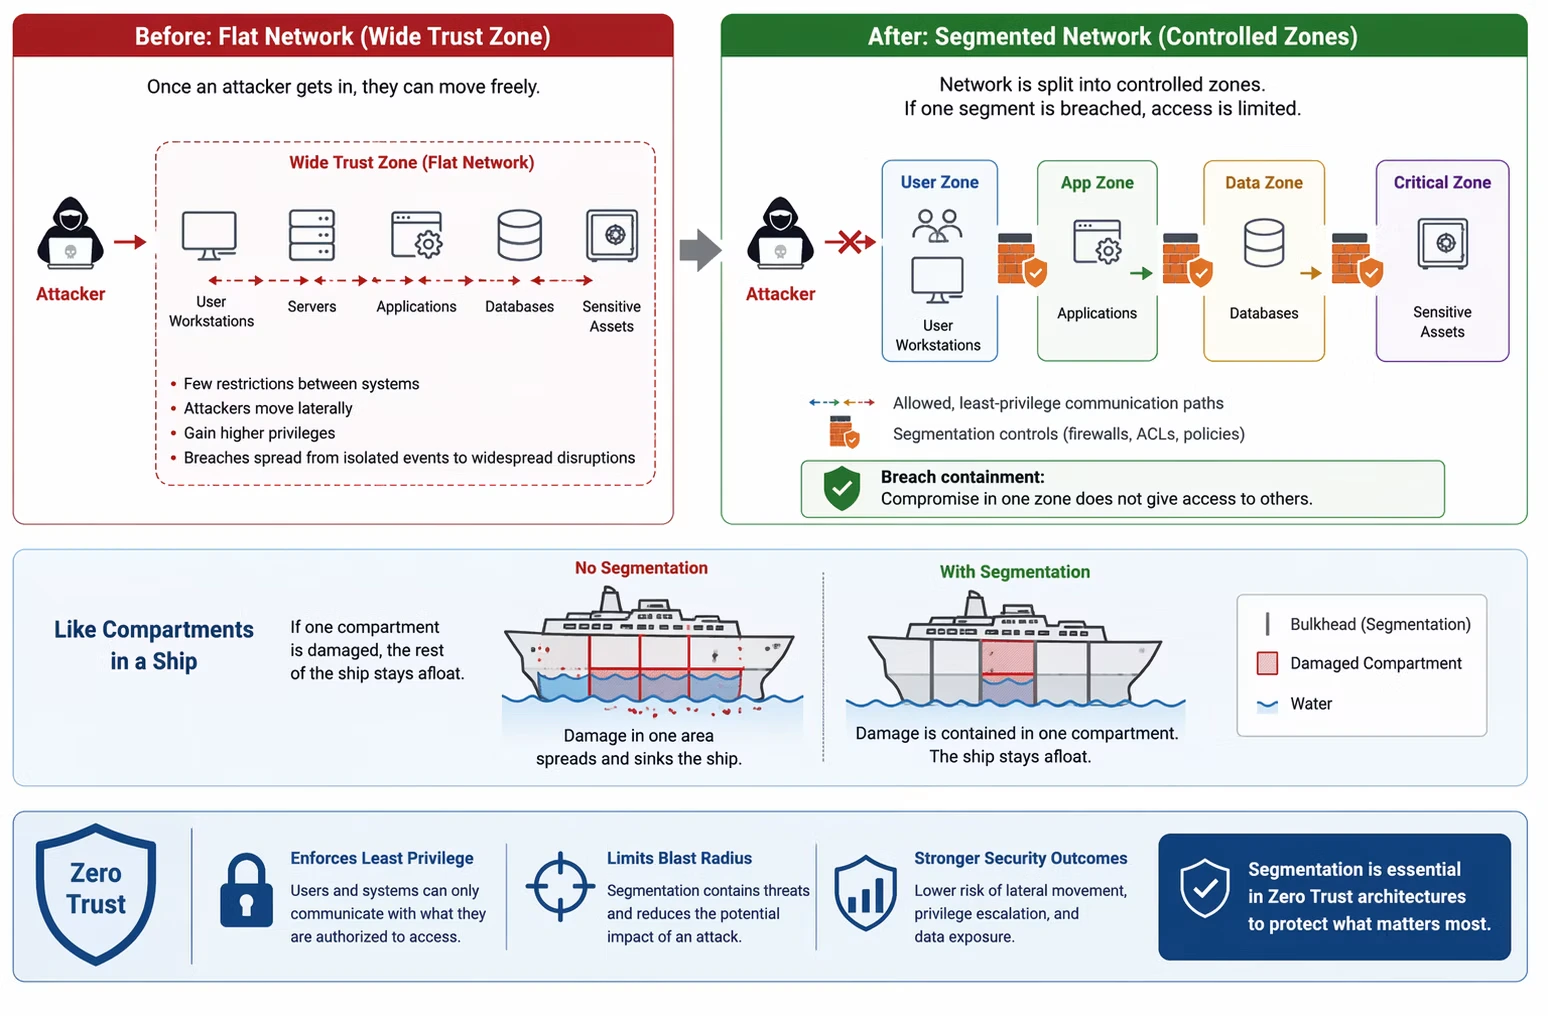
La segmentation n’est pas un concept nouveau, mais son importance a augmenté avec les menaces cybernétiques modernes. Autrefois, les réseaux comportaient de larges zones de confiance, ce qui permettait aux attaquants de se déplacer librement après avoir obtenu un accès. Ce problème de « réseau plat » est l’une des principales raisons pour lesquelles les brèches passent d’événements isolés à des perturbations généralisées. Les attaquants ne s’arrêtent pas après la première brèche ; ils se déplacent latéralement, obtiennent de plus grands privilèges et ciblent les actifs de valeur.
La segmentation réduit ce risque en divisant le réseau en zones contrôlées. Si un segment est compromis, l’accès aux systèmes voisins est limité.
Dans l’architecture Zero Trust, la segmentation est cruciale. Elle impose les communications selon le principe du moindre privilège, ce qui réduit considérablement l’impact potentiel d’une attaque.
Le schéma ci-dessous illustre la comparaison au niveau supérieur entre la microsegmentation Zero Trust et une analogie de navire. Avec les cloisons (segmentation), les dommages sont contenus à un seul compartiment, gardant le navire à flot. Le schéma oppose un réseau plat, où un attaquant se déplace librement, à un réseau segmenté (Zone Utilisateur → Zone Application → Zone Données → Zone Critique) séparé par des contrôles de pare-feu/ACL.
Principes fondamentaux de la microsegmentation
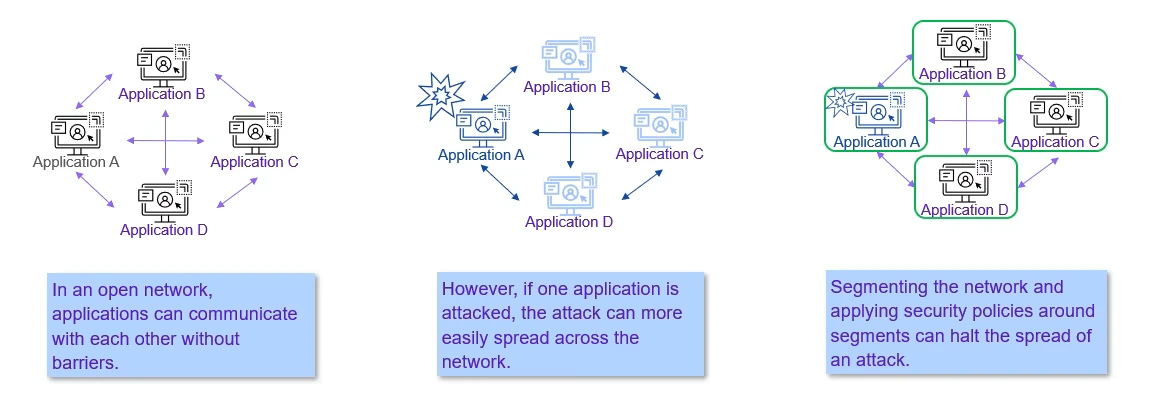
La microsegmentation va plus loin que la segmentation traditionnelle en visant un niveau plus granulaire. Au lieu de diviser les réseaux en grandes zones, elle applique les contrôles de sécurité jusqu’aux charges de travail, applications ou processus individuels, ce qui limite la capacité des attaquants à se déplacer latéralement dans le réseau.
Cette approche est pilotée par logiciel et basée sur des politiques. La microsegmentation crée un isolement logique grâce à des règles granulaires régissant la communication.
Voici quelques caractéristiques :
- Contrôle au niveau de la charge de travail : Les politiques sont appliquées à chaque VM, conteneur ou application
- Accès à privilèges minimaux : Autoriser uniquement le niveau d’accès requis pour qu’un utilisateur ou un système fonctionne.
- Application dynamique : Les politiques suivent les charges de travail à travers le nuage et les environnements sur site
- Points d’application distribués : Des contrôles à plusieurs couches existent au niveau de la VM, des hyperviseurs, des hôtes, du pare-feu ou des couches SDN
La microsegmentation s’aligne naturellement avec Zero Trust en éliminant TOUTE ou AUCUNE confiance à l’intérieur du réseau.
Visibilité et cartographie des dépendances
Un des principaux défis lors de l’adoption de la microsegmentation est la visibilité. De nombreux propriétaires d’applications ignorent les dépendances des applications et les flux de trafic, ce qui retarde l’application des règles.
Une cartographie adéquate des dépendances est nécessaire avant d’implanter la segmentation. Cela implique :
- Découvrir les charges de travail et les services à travers divers environnements comme Dev, Test, Prod
- Cartographier les flux de trafic est-ouest et nord-sud
- Identifier les couches applicatives (Web, App, BD) et les modes de communication
- Comprendre les interactions légitimes et irrégulières
Sans cette visibilité, la segmentation peut augmenter le risque en accordant des permissions excessives ou en nuisant au fonctionnement des applications.
Stratégies de modélisation des politiques
La modélisation des politiques consiste à traduire les exigences de sécurité en règles pouvant être appliquées et appliquées dans les systèmes réels. Dans la microsegmentation, ce processus doit trouver un équilibre entre exactitude et facilité d’exploitation.
Voici quelques stratégies courantes :
- Politiques axées sur l’application – Définir des règles selon les couches d’application (web, app, BD)
- Politiques basées sur l’identité – Utiliser des étiquettes, balises ou identités pour regrouper dynamiquement les charges de travail
- Politiques centralisées pour les services de base – Garder une politique unique pour les services centraux comme AD, DNS, NTP, etc., à utiliser par toutes les charges de travail
- Modèle de liste d’autorisation (sécurité positive) – Commencer par tout refuser (“deny all”) et explicitement permettre seulement les communications requises
- Cadre unifié de politiques – Maintenir un cadre unifié de politiques entre tous les environnements pour éviter les incohérences
Un modèle de politique bien conçu simplifie la gestion tout en assurant des contrôles de sécurité efficaces. L’automatisation et l’AI aident à créer et améliorer les règles de sécurité selon les comportements de trafic réels.
Étapes de déploiement et méthodes de mise en œuvre
La microsegmentation devrait être mise en place selon une approche graduelle.
- Phase de découverte
- Énumérer les charges de travail et les applications
- Créer une source de référence pour les charges de travail
- Mode visibilité
- Utiliser un outil pour capturer les flux de trafic applicatifs
- Identifier les dépendances et affiner la cartographie
- Conception des politiques
- Créer des politiques de segmentation alignées aux besoins d’affaires et applicatifs en séparant les règles de base et les règles applicatives
- Phase pilote
- Identifier une application pour les charges de travail pilotes et effectuer tous les scénarios de test
- Test et simulation
- Valider les politiques en mode surveillance
- S’assurer qu’il n’y a aucune interruption applicative non désirée
- Application graduelle
- Appliquer les politiques dans des segments ou environnements contrôlés, en commençant par un environnement de moindre criticité
- Identifier et planifier soigneusement les applications critiques ou zones à haut risque
- Déploiement à grande échelle
- Étendre la segmentation à toutes les applications et environnements
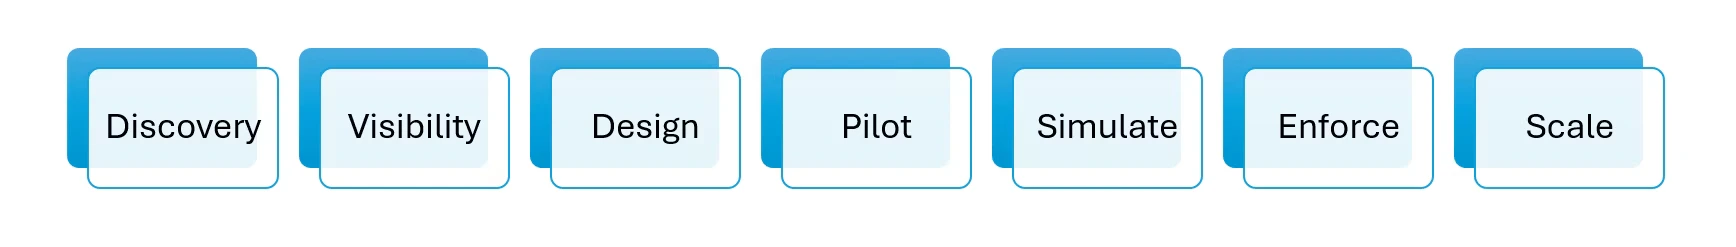
Cette approche par étapes minimise les risques opérationnels et renforce la confiance des parties prenantes.
- Phase de découverte
Conformité et surveillance continues
La segmentation n’est pas une tâche unique. Les environnements hybrides sont dynamiques, les charges de travail évoluant et les applications se développant. Le paysage des menaces évolue également en permanence.
La surveillance continue permet :
- D’aligner les politiques sur le comportement réel des applications
- De détecter rapidement les tentatives de communication non autorisées
- De répondre aux exigences d’audit et de conformité
- D’identifier et corriger la dérive des politiques
Les implantations modernes s’intègrent aux plateformes SIEM, SOAR et de renseignement sur les menaces pour permettre :
- L’alerte en temps réel
- La détection d’anomalies comportementales
- L’automatisation des mesures correctives
La validation continue est essentielle pour préserver les politiques Zero Trust.
Cas d’utilisation hybride : nuage et sur site
La microsegmentation est particulièrement précieuse dans une architecture hybride où la mise en œuvre de contrôles de sécurité uniformes est difficile.
Les cas d’utilisation courants incluent :
- Migration sécurisée vers le nuage – Assurer des politiques cohérentes lors du déplacement de charges de travail entre environnements
- Application multiniveau – Isoler les couches Web, App et BD d’une application multiniveau
- Charges de travail réglementées – Imposer une segmentation stricte pour les données financières, de santé ou gouvernementales
- Sécurité des conteneurs et Kubernetes – Appliquer des contrôles au niveau du pod ou de l’espace de noms
- Isolement des systèmes légacys – Protéger les systèmes non pris en charge en limitant leur portée de communication
- Isolement des charges de travail affectées – Isoler totalement les charges de travail vulnérables ou attaquées jusqu’à leur correction
La microsegmentation assure une sécurité cohérente à travers différents environnements.
Bénéfices sécurité et réduction du rayon d’impact
L’objectif ultime de la microsegmentation Zero Trust n’est pas seulement la prévention, mais d’arrêter le mouvement latéral des menaces. La microsegmentation vise à réduire le rayon d’impact – la distance qu’un attaquant peut parcourir et les dommages qu’il peut causer.
Bénéfices clés :
- Empêcher le mouvement latéral – Les attaquants sont confinés au segment où l’attaque a eu lieu
- Contrôle d’accès granulaire – Seules les communications nécessaires sont autorisées
- Confinement plus rapide des brèches – Les charges compromises peuvent être isolées immédiatement
- Résilience améliorée – Les opérations d’affaires se poursuivent même en cas d’incidents
- Position de conformité renforcée – Démontre un contrôle serré sur les flux et accès aux données, menant à un meilleur score de conformité
En limitant la capacité des attaquants à se déplacer dans le réseau, les organisations passent de stratégies purement défensives à des approches de sécurité plus résilientes.
Conclusion
La microsegmentation Zero Trust est la nouvelle méthode qu’adoptent les organisations pour sécuriser leurs réseaux. Cette approche évite de se fier à la confiance implicite et aux défenses périmétriques. Elle met plutôt l’accent sur la vérification avant la confiance. Elle applique des contrôles détaillés et contextuels directement au niveau de la charge de travail, limite les déplacements latéraux et renforce la posture de sécurité.
Pour les environnements nuagiques hybrides, où la complexité et l’échelle poursuivent leur croissance, la microsegmentation offre un mécanisme pratique et efficace pour mettre en œuvre les principes Zero Trust, contenir les menaces et maintenir la résilience opérationnelle.
Ce n’est plus optionnel : c’est de plus en plus une exigence standard pour les architectures modernes de sécurité.


